

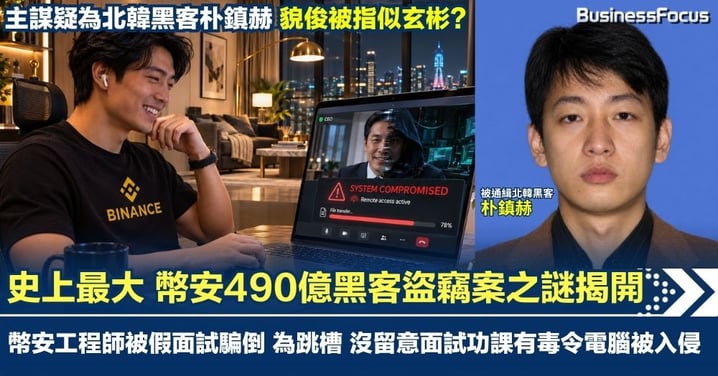
史上最大490億黑客盜竊案之謎揭開 幣安工程師被假面試騙倒 為跳槽 沒留意面試功課有毒令電腦被入侵 涉案北韓黑客朴鎮赫貌俊似玄彬?
全球最大的加密貨幣交易所「幣安(Binance)」最新公布了上周63億美元(約491.4億港元)巨額加密資產被盜案的調查結果。調查顯示,這宗史上最大的黑客盜竊案,黑客是通過精心設局的「虛假網上招聘面試」,誘騙幣安一名想「搵工跳槽」的軟件工程師下載及打開了暗藏黑客軟件的「面試功課」,導致其手提電腦中毒,進而令其他幣安同事的電腦亦被入侵,最終令到幣安的保安防線崩潰,造成天價的損失。對於這位因為想跳槽加上疏忽,連累公司損失數百億港元的大意工程師,幣安尚未公布會否考慮解僱他及追究其民事責任。
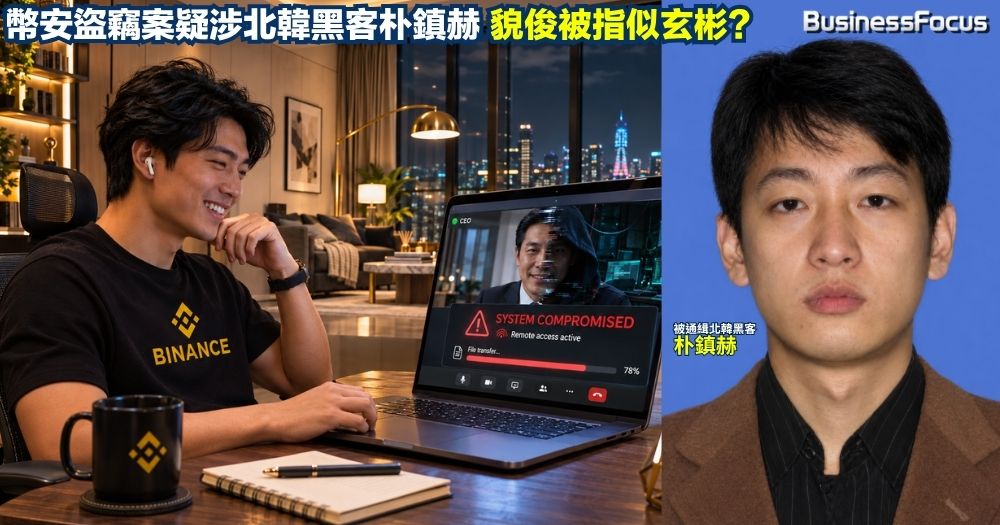
美國政府則表示幕後黑手極可能是北韓黑客!美國聯邦調查局(FBI)近日在官網公開通緝北韓黑客朴鎮赫(Park Jin Hyok)。朴鎮赫有「北韓玄彬」之稱,被譽為北韓最聰明的精英黑客,外界相信他是獲得北韓領導人金正恩的默許下去攻擊幣安交易所,但北韓官方否認涉案。
在全球加密貨幣市場的歷史中,這絕對是足以載入史冊的一天。全球最大加密貨幣交易所幣安(Binance)日前遭遇高達63億美元(約491.4億港元)的巨額資產盜竊,成為史上規模最大的黑客劫案。然而,這場震驚全球金融界與科技圈的災難,其突破口並非無孔不入的超級病毒或極端複雜的零日漏洞,而是源於一個再平凡不過的職場情景:一場虛假的網上招聘面試,以及一名渴望跳槽的工程師。
這宗世紀劫案的佈局,展現了現代網絡犯罪中極致的「社會工程學」手腕。幣安的調查報告揭示,攻擊者並沒有選擇正面硬碰交易所固若金湯的防火牆,而是將目標鎖定在掌握內部系統權限的員工身上。早在今年六月,幣安旗下錢包開發團隊的一名工程師就已落入陷阱,下載了被篡改的軟件程式。雖然幣安內部系統及時察覺異常並為其更換設備,但黑客已藉此摸清了該工程師的職能及其團隊成員的背景資料,為後續的致命一擊鋪平了道路。
真正的防線失守發生在九月。第二名幣安工程師在求職平台上收到一封看似極具吸引力的私訊,對方自稱是一家公司的項目主管。為了卸下這名工程師的防備,虛假面試官不僅大方展示了自己的社交帳號,甚至在視像過程中分享了個人生活照片與影片。在這種精心營造的真實感下,工程師步步落入圈套,隨後被引導至另一款社交應用程式進行由「行政總裁」親自主持的次輪面試。這名假行政總裁順理成章地要求工程師下載一份「面試功課」,而這份被工程師下載至工作用手提電腦的文件中,正正暗藏了極度隱蔽的惡意程式碼。
這次下載並未觸發任何內部保安警報。惡意軟件採用了極為複雜的混淆與規避技術,甚至將合法開發工具的組件替換為惡意版本。攻擊者猶如幽靈般潛伏在幣安內部,更利用幣安內部的AI工具逐步滲透。到了十月二十九日,黑客遠端登入第三名工程師的電腦,觸發惡意腳本,瞬間攻陷了幣安的核心保安系統,在極短時間內將等值63億美元的多種加密貨幣轉移殆盡。對於這名因一時疏忽與求職心切而令公司損失數百億港元的工程師,幣安目前尚未公布會否對其追究民事責任或予以解僱,但這無疑為全球企業敲響了內部保安的最響亮警鐘。
在資金被盜後,一場驚心動魄的洗黑錢與資金攔截戰隨即在區塊鏈上展開。區塊鏈分析機構Elliptic與Chainalysis的數據顯示,黑客的洗黑錢手法高度自動化且精密。在案發後的前四天內,黑客動用了約1.2萬個錢包,橫跨11條區塊鏈,平均每25秒就啟用一個新錢包進行超過4萬筆交易。他們迅速利用去中心化交易所,將容易被發行方凍結的穩定幣兌換成以太幣等資產。儘管執法部門與穩定幣發行商迅速行動,成功凍結或查扣了約28.5億美元的資產,但仍有巨額資金在各大區塊鏈與比特幣混幣器之間不斷流竄。幣安最終需為這場災難承擔約95%的受影響金額。
隨著調查深入,美國聯邦調查局(FBI)將矛頭直指北韓精銳黑客組織「TraderTraitor」(亦被外界稱為Lazarus Group或APT38)。美國當局更在官網公開通緝該組織的核心成員朴鎮赫(Park Jin Hyok)。這位出生於八十年代初的頂級黑客,被指控長期參與北韓政府支持的網絡攻擊與金融詐騙。除了其驚人的黑客技術外,朴鎮赫因其出眾的容貌,更被部分傳媒冠以「北韓版玄彬」的稱號。儘管北韓官方強烈否認涉案,並反指美國的指控是「嚴重的政治挑釁」,但美方法院早於數年前已對朴鎮赫簽發拘捕令。這場涉及數百億港元的暗網博弈,不僅揭示了全球加密貨幣行業在保安上的脆弱一環,更將地緣政治與高科技犯罪的複雜交織,赤裸裸地展現於世人眼前。
Text by BusinessFocus Editorial
免責聲明:本網頁一切言論並不構成要約、招攬或邀請、誘使、任何不論種類或形式之申述或訂立任何建議及推薦,讀者務請運用個人獨立思考能力自行作出投資決定,如因相關言論招致損失,概與本公司無涉。投資涉及風險,證券價格可升可跌。