

35萬AI假人大軍「反向玩殘」詐騙集團!澳洲初創企業Apate.ai以AI奇兵「消耗」電騙騙徒時間及資源 助聯邦銀行詐騙損失大減76%
全球電訊與網絡詐騙已演變成高度自動化的產業鏈。官方引述數據指出,全球每年因詐騙造成的損失高達 1.03 萬億美元;美國聯邦調查局(FBI)統計,2025 年與 AI 相關的犯罪投訴超過 22,000 宗,造成約 8.93 億美元損失(當中投資詐騙佔 6.32 億美元),反映不法分子正廣泛利用 AI 對話及深偽(Deepfake)名人聲音行騙。與此同時,澳洲卻出現「AI奇兵」,反過來以真假難辨的AI人物假扮受害人,強力反擊電騙集團,引起全球注目。
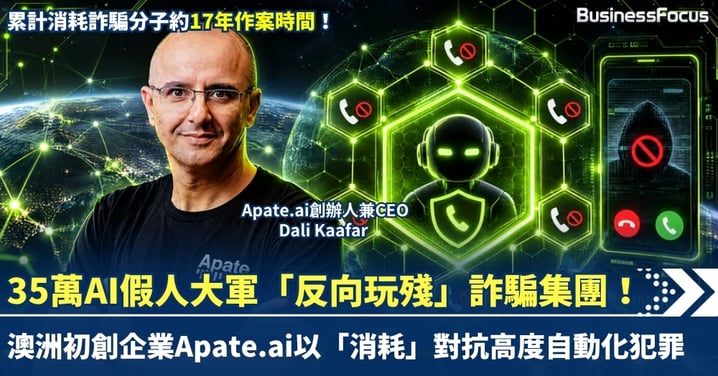
面對攻擊端的算力升級,於 2024 年從悉尼麥覺理大學(Macquarie University)網絡安全中心研究項目分拆成立的澳洲初創企業 Apate.ai,選擇部署數千至約 35 萬個 AI 代理(AI Agents)偽裝成普通受害者,主動接聽詐騙電話、回覆釣魚短訊、點擊惡意連結及潛入社交群組。
據該公司單方披露的數據,系統至今已完成超過 250 萬次對話,累計消耗詐騙分子約 17 年作案時間,並從中提取逾 25 萬條可追蹤的實用情報(Actionable Intelligence)。
「玩殘騙徒(Scambaiting)」的企業級轉型
Apate.ai 的誕生源於創辦人兼行政總裁 Dali Kaafar 教授在一次家庭聚會中接到詐騙電話,他故意裝傻與騙徒周旋了 44 分鐘,意識到只要拉長通話,就能剝奪騙徒接觸真實受害者的時間。在技術架構與部署策略上,Apate.ai 將這種個人化的行為轉化為企業級蜜罐(Honeypot)與主動防禦服務:
1. 模型與擬真互動設計:系統採用前沿模型與專有微調模型(Proprietary fine-tuned models),訓練數據源自真實對話及 Kaafar 在麥覺理大學的機器學習與自然語言處理研究。AI 代理具備不同年齡、性別、口音與語言背景,不僅會混入澳洲俚語、講冷笑話,還會刻意模擬「訊號收得差」、「找不到老花眼鏡」、「撳錯掣」或中途掛斷稱稍後回電等行為。其演算法邏輯重點在於「給予希望」:表現出合理懷疑,但留下讓騙徒覺得「再努力一下就會上鉤」的空間,令對方捨不得「認賠」掛斷。
2. 多渠道攔截與潛伏:在語音端,電訊商可將識別出的高風險來電無縫轉接至 Apate 系統,公司亦會在網絡中布置專屬「蜜罐」電話號碼等待騙徒自動掃號;在文字端,AI 代理會主動巡邏論壇與社交群組,偽裝成潛在受害者接觸詐騙分子。
3. 反向情報收割:拖延時間只是表象,核心任務是誘導騙徒在對話中主動交出通常只有真實受害者受騙後才會暴露的關鍵資訊,包括收款銀行戶口、加密貨幣錢包地址、作案電話、惡意網站域名及冒充的品牌。有趣的是,當騙徒最終識破 AI 身份而破口大罵時,團隊會將畫面記錄並放進募資簡報。共同創辦人兼首席商務總監 Brad Joffe 表示,公司將騙徒罵髒話視為「挫折指標(KPI)」來慶祝。
破解傳統防詐的「結構性延遲」
這套架構直接切中了傳統金融與電訊防詐的痛點。Joffe 指出,傳統電訊商封鎖號碼後騙徒只需換號,而銀行監控交易時騙徒往往已接觸客戶。
傳統防詐系統高度依賴交易異常、客戶投訴、行為標記或退單事件等下游信號(Downstream signals);這些信號在資金開始流動或憑證洩露時才浮現,存在結構性延遲(Structural latency)。當警報觸發並核實時,犯罪集團早已輪換傀儡戶口(Mule accounts)與域名。
透過將防線前移至「互動發生期間」,企業得以改變防禦的運作模式:
• 電訊端落地:澳洲電訊商 TPG Telecom 已將近 59 萬通可疑電話轉接至 Apate 的 AI 代理。根據全球移動通信系統協會(GSMA)發布的合作案例,試點期間轉接逾 28 萬通詐騙電話,累計消耗騙徒逾 100 天,單次最長對話達 54 分鐘,檢測準確度(Accuracy)約 98%。
• 銀行端部署:澳洲聯邦銀行(Commonwealth Bank of Australia, CBA)近年大力實施多重防詐矩陣(包括 Scam Checker 文字審查及 Truyu 數位保護等),成功使其公開通報的客戶詐騙損失大幅下降 76%。作為其防禦矩阵的新星,CBA 內部的 「Pollen」防詐團隊已部署 Apate.ai 系統。由小型團隊同時監控超過 2,000 個實時詐騙對話,自上線以來進行了逾 27.2 萬次互動。此外,另有一家未具名澳洲銀行利用主動出擊的外呼 AI 代理,直接破壞了 22 宗詐騙活動。
這種模式並非取代傳統交易監控,而是將可視性推向上游,在傀儡戶口被廣泛重用前先行識別並回饋至防詐系統。客戶甚至可透過情報分析平台向 AI 代理下達特定任務,專門套取特定銀行戶口或加密錢包地址。
由官方資助孵化,邁向國際資本市場
值得注意的是,這項革命性的主動防禦技術背後有著深厚的官方背景。Apate.ai 的技術研究初期,正是獲得澳洲政府「澳洲經濟加速器」(Australia's Economic Accelerator, AEA)的種子資助計劃(Seed Grant)支持,才得以成功將實驗室的 AI 原型轉化為可商業化部署的成熟系統。
在官方資金成功扶持下,這家僅有 20 名員工的 Start-up 現已正式踏入國際資本市場。公司於 2026 年 8 月 完成了由矽谷風投 Lobby Capital 領投、OIF Ventures 及 Investible 等跟投的 815 萬美元(約 1,138 萬澳元)種子輪融資,累計融資額已接近 1,000 萬美元。
雖然市場有傳言其長遠的上市(IPO)野心,但公司目前的戰略重心仍放在國際擴展而非短期上市。為了支持全球擴張,Apate.ai 已將公司重新註冊為美國特拉華州(Delaware)公司,共同創辦人兼首席產品官 Peter Eckermann 亦已進駐美國主持北美業務,並計劃於下季度在倫敦開設辦公室以進軍歐洲,而技術與研究總部則會繼續留守悉尼。
未竟之挑戰與合規風險
儘管「以 AI 對抗 AI 詐騙」展現了可觀的攔截成效,但從企業架構與合規(Compliance)角度審視,目前公開資料中仍有多項關鍵技術與營運細節有待釐清:
首先,Apate.ai 披露的 250 萬次對話、潛伏規模及情報提取量等營運數據,均來自公司單方披露,尚未見獨立第三方全面審計。其次,在工程與用戶體驗(UX)層面,維持 35 萬個語音與文字 AI 代理實時對話的端到端延遲(Latency)表現、雲端算力與電訊成本結構尚未透明;而在 TPG 案例 98% 檢測準確度之外,其餘 2% 誤判(False Positives,即正常真人來電被轉接至 AI 假人)如何處理及保障用戶體驗,亦缺乏具體說明。
最後,當 AI 代理在澳洲、英國及美國等不同司法管轄區主動潛入群組、點擊連結及誘導對話時,如何界定電訊攔截、私隱合規與執法取證的法律邊界,以及從套取情報到銀行實際執行封鎖之間的驗證(Validation)自動化程度與所需時間,仍是技術決策者(如 CTO 或 CISO)引入這類主動防禦系統前必須評估的風險。
Text by BusinessFocus Editorial
免責聲明:本網頁一切言論並不構成要約、招攬或邀請、誘使、任何不論種類或形式之申述或訂立任何建議及推薦,讀者務請運用個人獨立思考能力自行作出投資決定,如因相關言論招致損失,概與本公司無涉。投資涉及風險,證券價格可升可跌。